1. Un vistazo a GNU/Linux.
1.1 Breve historia de Linux.
UnixTM fue el primer y, para muchos único, sistema operativo que apareció allá por el año 1969 en los laboratorios de la empresa AT&T desarrollado por Ken Thompson. En aquellos momentos no existía el concepto de "ordenador personal" sino que las computadoras de entonces se encontraban en las grandes empresas, pues eran modelos muy voluminosos y, sobre todo, caros.
A principios de los años 90, Linus Benedict Torvald, un estudiante finlandés desarrolló, a partir de una versión educativa de Unix, llamada Minix, un sistema operativo totalmente nuevo llamado Linux. Este sistema era totalmente compatible con los estándares de Unix y el día 5 de octubre de 1991 se publicó la primera versión oficial.
Anteriormente, en 1983 otro grupo de hackers, liderados por Richard Stallman consideran que el software no debe ser objeto comercial pues, para ellos, se trata de conocimiento científico y como tal,
debe transmitirse libre y ser útil para el progreso de la humanidad. Con esta intención crean la Fundación para el Software Libre (FSF) y el proyecto GNU, con el objetivo de producir aplicaciones de
libre distribución amparadas en una licencia que las proteja de las patentes comerciales, esta licencia se conoce con las siglas GPL (General Public License). En 1992, Linux se integra en el proyecto GNU y a
partir de ese momento, un grupo de entusiastas comienzan a mejorar el código y a compartirlo a través de la red Internet hasta conseguir los niveles de desarrollo actuales.
1.2. Características de Linux
Linux posee todas las características de los sistemas comerciales usados en los entornos de trabajo más exigentes y se encuentra actualmente en unas cotas de eficacia que le hacen dominar el mercado de los
grandes servidores y, estar cada vez más presente en los equipos de los usuarios domésticos. Este nivel de prestaciones ha sido posible gracias a la disponibilidad de su código fuente, que permite a cualquier
programador del mundo un acceso total a su corrección y mejora.
Algunas de sus principales características son:
✔ Multiproceso. Permite la ejecución de varias aplicaciones simultáneamente.
✔ Multiusuario. Distintos usuarios pueden acceder a los recursos del sistema simultáneamenta aunque se trate de una instalación en una sola máquina.
✔ Multiplataforma. Funciona con la mayoría de plataformas del mercado: Intel 386/486/Pentium, Motorola 680, Sun Sparc,...
✔ Shells programables que lo convierten el el sistema más flexible que existe.
✔ Soporte para cualquier cantidad y tipo de dispositivos directamente en el núcleo.
✔ Soporte para la mayoría de sistemas de ficheros.
También podríamos citar su arquitectura modular que evita los sistemas monolíticos y permite prácticamente que el usuario se fabrique un núcleo a la carta. Estas características lo convierten, probablemente, en uno de los sistemas más avanzados que existen.
1.3. Usuarios y grupos
Linux es un sistema multiusuario como hemos apuntado anteriormente, esto permite que varias personas puedan usar el mismo ordenador para realizar sus tareas. Evidentemente es necesario planificar esta situación para organizar las diferentes áreas de trabajo e impedir el borrado o alteración de ficheros de diferentes usuarios.
Es sistema es consciente de esta característica y clasifica los usuarios otorgándoles diferentes niveles deacceso dependiendo de las tareas que vayan a realizar. Por eso, siempre es necesario identificarse antes
de comenzar una sesión de trabajo en Linux.
1.3.1. Identificación
Antes de ingresar en el sistema, Linux nos ofrecerá una ventana, bien gráfica o de texto, en la que nos demandará un nombre de usuario (Loginuser) y una contraseña (password). Una vez cumplimentados
correctamente estos campos, si somos usuarios registrados del sistema, Linux nos permitirá acceder a todos los recursos que tengamos autorizados. Pero, ¿quién es el encargado de registrarnos y
autorizarnos? Esa tarea, como todas las de administración y configuración están reservadas para el superusuario, llamado "root". Es conveniente, incluso cuando nosotros seamos los únicos usuarios de
nuestro sistema doméstico, no utilizar la cuenta de root para tareas que no sean administrativas, pues podríamos ocasionar graves daños ya que todo nos estaría permitido. Por eso es aconsejable siempre,
disponer de una cuenta normal de usuario para utilizar el ordenador.
1.3.2. El superusuarioe
Como ya hemos apuntado en el apartado anterior, el superusuario es el responsable de la administración y configuración de todo el sistema. Es el único autorizado para añadir nuevos usuarios, instalar
aplicaciones, configurar dispositivos, etc. Posee un acceso total, lo que aconseja el uso prudente de esta cuenta y reservarla sólo para los casos absolutamente necesarios.
El superusuario se define durante el proceso de instalación del sistema. Linux nos pregunta por la contraseña de "root" y hemos de teclearla dos veces para evitar errores, a partir de ese momento, esta contraseña ingresada nos permitirá el acceso como administrador al equipo.
Siempre es necesario ser cuidadoso y custodiar con celo todas nuestras contraseñas personales, también en este caso debemos proceder con cautela y elegir una clave, sencilla para nosotros, pero complicada
para que alguien pueda deducirla. Lo normal es utilizar palabras de acceso de más de seis caracteres alfanuméricos, es decir, que contengan letras y números para conseguir que las combinaciones posibles
sean lo suficientemente elevadas e impedir que sea descubierta con un método sistemático de pruebas.
1.3.3. Usuarios del sistema
El usuario normal del sistema es el que tiene acceso a todos los recursos de éste, pero no puede cambiar la configuración, ni eliminar, voluntaria o accidentalmente, archivos esenciales. Suele estar confinado a
un directorio de trabajo sobre el que posee un control total: crear, borrar, editar o modificar ficheros propios pero nunca puede comprometer la estabilidad y seguridad del equipo. Las cuentas de usuario tiene que crearlas el "root" necesariamente para que el sistema las reconozca, en
caso contrario, ninguna persona que no esté autorizada podrá utilizar los recursos del ordenador.
1.3.4. Grupos de usuarios
Como hemos visto en el apartado anterior, cada usuario tiene acceso total a su propio directorio de trabajo, sin embargo, este usuario puede pertenecer también a varios grupos lo que le proporcionará acceso a los recursos que sean propiedad de los grupos a los que pertenezca. Es decir, los derechos de
acceso a los ficheros y recursos de un sistema Linux está determinado por la identidad del usuario junto con el grupo o grupos a los que pertenezca.
1.4. Permisos de acceso
En Linux hay tres tipos básicos de acceso a los archivos:
Lectura (r)
✔
Escritura (w)
✔
Ejecución (x)
✔
Es decir cualquier fichero puede ser leído pero no modificado (r), leído y modificado (w) o ejecutado (x), en el caso de ser ejecutaeble, es decir, cuando contiene instrucciones para que el sistema realice
alguna tarea. Sin embargo, no todos los usuarios del sistema tienen permiso para acceder a los ficheros. Todos los archivos en Linux tienen un propietario, además cada usuario del sistema pertenece, al
menos, a un grupo. De esta forma el sistema permite el acceso a cada fichero basándose en tres niveles:
Propietario
✔
Grupo
✔
Resto de usuarios
✔
Esta información se almacena junto al archivo y es la garantía del funcionamiento correcto, seguro y confidencial del sistema.
Por ejemplo, un fichero que puede ser leído y modificado por el propietario, sólo leído por el grupo e inaccesible para el resto de usuarios tiene los siguientes permisos: "rw r ", es decir, los tres
primeros caracteres indican el nivel de permisos del propietario (lectura, escritura y no ejecución), los siguientes se refieren al grupo (lectura, no escritura y no ejecución) y el último bloque al resto de usuarios del sistema ( no lectura, no escritura y no ejecución).
jueves, 25 de octubre de 2012

lunes, 22 de octubre de 2012
S I E M P R E


lunes, 15 de octubre de 2012
miércoles, 10 de octubre de 2012
martes, 9 de octubre de 2012
lunes, 8 de octubre de 2012
Receta de una tarde de tres chocolates.

Ingredientes.
- 250 g chocolate negro. Una tableta de Nestlé postres.
- 250 g chocolate con leche. Dos tabletas de Nestlé con leche.
- 250 g chocolate blanco. Tres tabletas de chocolate blanco.
- 600 ml nata.
- 600 ml leche.
- 3 sobres cuajada.
- 1 paquete galletas maría para la base.
- Mantequilla para la base.
Preparación.
En primer lugar se prepara la base: Se trituran las galletas con la mantequilla troceada. Se vierte sobre un molde desmontable, esparciéndola muy bien por toda su base, y se mete en el horno unos minutos para que se ponga durita y crujiente.
Se pone la leche y la nata a calentar a fuego suave.
Se añade el chocolate negro troceado y cuando está disuelto se añade la cuajada, moviendo sin parar durante 7 minutos, procurando que no hierva.
Seguidamente se vuelca sobre la base de galleta.
A continuación se hace lo mismo con el chocolate con leche y se echa por encima al negro. Para evitar que se haga un agujero sobre la mezcla anterior, se rompe la cascada dejando caer el líquido sobre una cuchara.
Y después se hace lo mismo con el chocolate blanco...
jueves, 4 de octubre de 2012
Tena 2. Seguridad, informática y redes.
Redes Sociales.
Son estructuras sociales compuestas de grupos de personas, las cuales están conectadas por uno o varios tipos de relaciones, tales como amistad, parestesco, intereses comunes o que comparten conocimientos, e ideas de libre expresión.
El análisis de redes sociales estudia esta estructura social aplicando la Teoría de Grafos e identificando las entidades como "nodos" o "vértices" y las relaciones como "enlaces" o "aristas". La estructura del grafo resultante es a menudo muy compleja. Como se ha dicho, En su forma más simple, una red social es un mapa de todos los lazos relevantes entre todos los nodos estudiados. Se habla en este caso de redes "socio céntricas" o "completas". Otra opción es identificar la red que envuelve a una persona (en los diferentes contextos sociales en los que interactúa); en este caso se habla de "red personal".
Redes locales.
Es la interconexión de una o varias computadoras y periféricos. Su extensión está limitada físicamente a un edificio o a un entorno de 200 metros, con repetidores podría llegar a la distancia de un campo de 1 kilómetro. Su aplicación más extendida es la interconexión de computadoras personales y estaciones de trabajo en oficinas, fábricas, etc.
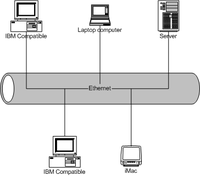
El término red local es lo que incluye tanto el hadware como el software
necesario para la interconexión de los distintos dispositivos y el
tratamiento de la información. Aparecen las primeras redes de
computadoras en la epoca de los "80, con la llegada de la conexion de
equipos inicia la nueva era evolutiva en la informática.
Internet.
Es un conjunto descentralizado de redes de comunicacion interconectadas que utilizan la familia de protocolos TCP/IP garantizando que las redes físicas heterogéneas que la componen funcionen como una red lógica única, de alcance mundial.
Inicialmente Internet tenía un objetivo claro: búsqueda de información, generalmente.
Intranet.
Es una red de ordenadores privados que utiliza tecnología Internet para compartir dentro de una organización parte de sus sistemas de información y sistemas operacionales. El término intranet se utiliza en oposición a Internet, una red entre organizaciones, haciendo referencia por contra a una red comprendida en el ámbito de una organización.
Sistema Regional de Seguridad.
Es un acuerdo internacional para la defensa de la región oriental del Caribe. El SRS fue creado como respuesta a las amenazas de seguridad que afectaban la estabilidad de la región a finales de los 70 y comienzos de los 80. En octubre de 1982, cuatro miembros de la Organicacion de Estados del Caribe Oriental firmaron un memorado de entendimiento con Barbados para proporcionar "asistencia mutua en caso de necesidad". San Cristóbal y Nieves se unió al acuerdo poco después de su independencia en 1983 y Granada se unió dos años después, tras la Operación Furia Urgente El memorando fue actualizado en 1992 y el SRS adquirió estatus legal en marzo de 1996 en virtud del tratado firmado en Saint Gerge.
Cortafuegos.
Es una parte de un sistema o una red que está diseñada para bloquear el acceso no autorizado, permitiendo al mismo tiempo comunicaciones autorizadas. Se trata de un dispositivo o conjunto de dispositivos configurados para permitir, limitar, cifrar, descifrar, el tráfico entre los diferentes ámbitos sobre la base de un conjunto de normas y otros criterios.

Antivirus.
Son programas cuyo objetivo es detectar y/o eliminar virus informáticos. Nacieron durante la década de 1980.
Con el transcurso del tiempo, la aparición de sistemas operativos más avanzados e Internet, ha hecho que los antivirus hayan evolucionado hacia programas más avanzados que no sólo buscan detectar virus informáticos, sino bloquearlos, desinfectarlos y prevenir una infección de los mismos, y actualmente ya son capaces de reconocer otros tipos de malware, como spyware, rootkits etc.
Copia de seguridad
En tecnología de la información o informática es una copia de seguridad - o el proceso de copia de seguridad - con el fin de que estas copias adicionales puedan utilizarse para restaurar el original después de una eventual pérdida de datos. Fundamentalmente son útiles para tres cosas: Primero: recuperarse de una catástrofe informática, Segundo: recuperar una pequeña cantidad de archivos que pueden haberse eliminado accidentalmente o corrumpido. La pérdida de datos es muy común: El 66% de los usuarios de internet han sufrido una seria pérdida de datos.
Son estructuras sociales compuestas de grupos de personas, las cuales están conectadas por uno o varios tipos de relaciones, tales como amistad, parestesco, intereses comunes o que comparten conocimientos, e ideas de libre expresión.
El análisis de redes sociales estudia esta estructura social aplicando la Teoría de Grafos e identificando las entidades como "nodos" o "vértices" y las relaciones como "enlaces" o "aristas". La estructura del grafo resultante es a menudo muy compleja. Como se ha dicho, En su forma más simple, una red social es un mapa de todos los lazos relevantes entre todos los nodos estudiados. Se habla en este caso de redes "socio céntricas" o "completas". Otra opción es identificar la red que envuelve a una persona (en los diferentes contextos sociales en los que interactúa); en este caso se habla de "red personal".
Redes locales.
Es la interconexión de una o varias computadoras y periféricos. Su extensión está limitada físicamente a un edificio o a un entorno de 200 metros, con repetidores podría llegar a la distancia de un campo de 1 kilómetro. Su aplicación más extendida es la interconexión de computadoras personales y estaciones de trabajo en oficinas, fábricas, etc.

Internet.
Es un conjunto descentralizado de redes de comunicacion interconectadas que utilizan la familia de protocolos TCP/IP garantizando que las redes físicas heterogéneas que la componen funcionen como una red lógica única, de alcance mundial.
Inicialmente Internet tenía un objetivo claro: búsqueda de información, generalmente.
Intranet.
Es una red de ordenadores privados que utiliza tecnología Internet para compartir dentro de una organización parte de sus sistemas de información y sistemas operacionales. El término intranet se utiliza en oposición a Internet, una red entre organizaciones, haciendo referencia por contra a una red comprendida en el ámbito de una organización.
Sistema Regional de Seguridad.
Es un acuerdo internacional para la defensa de la región oriental del Caribe. El SRS fue creado como respuesta a las amenazas de seguridad que afectaban la estabilidad de la región a finales de los 70 y comienzos de los 80. En octubre de 1982, cuatro miembros de la Organicacion de Estados del Caribe Oriental firmaron un memorado de entendimiento con Barbados para proporcionar "asistencia mutua en caso de necesidad". San Cristóbal y Nieves se unió al acuerdo poco después de su independencia en 1983 y Granada se unió dos años después, tras la Operación Furia Urgente El memorando fue actualizado en 1992 y el SRS adquirió estatus legal en marzo de 1996 en virtud del tratado firmado en Saint Gerge.
Cortafuegos.
Es una parte de un sistema o una red que está diseñada para bloquear el acceso no autorizado, permitiendo al mismo tiempo comunicaciones autorizadas. Se trata de un dispositivo o conjunto de dispositivos configurados para permitir, limitar, cifrar, descifrar, el tráfico entre los diferentes ámbitos sobre la base de un conjunto de normas y otros criterios.
Antivirus.
Son programas cuyo objetivo es detectar y/o eliminar virus informáticos. Nacieron durante la década de 1980.
Con el transcurso del tiempo, la aparición de sistemas operativos más avanzados e Internet, ha hecho que los antivirus hayan evolucionado hacia programas más avanzados que no sólo buscan detectar virus informáticos, sino bloquearlos, desinfectarlos y prevenir una infección de los mismos, y actualmente ya son capaces de reconocer otros tipos de malware, como spyware, rootkits etc.
Copia de seguridad
En tecnología de la información o informática es una copia de seguridad - o el proceso de copia de seguridad - con el fin de que estas copias adicionales puedan utilizarse para restaurar el original después de una eventual pérdida de datos. Fundamentalmente son útiles para tres cosas: Primero: recuperarse de una catástrofe informática, Segundo: recuperar una pequeña cantidad de archivos que pueden haberse eliminado accidentalmente o corrumpido. La pérdida de datos es muy común: El 66% de los usuarios de internet han sufrido una seria pérdida de datos.
martes, 2 de octubre de 2012
lunes, 1 de octubre de 2012
Suscribirse a:
Entradas (Atom)